软件漏洞分类(软件漏洞复现与分析)
开源软件漏洞安全分析安全意识和技术能力参差不齐安全公司Snyk通过扫描数以百万计的Github代码库和程序包,并对超过500个开源;首先,软件编程中的漏洞主要包括缓冲区溢出,当程序未检查输入长度,可能导致攻击者注入恶意代码执行意料之外的联合使用问题,利用多层代码结构,入侵者输入不同内容以窃取信息,如Perl程序中的邮件窃取不进行预期输入检查,让攻击者轻易引入恶意内容多任务处理中的Raceconditions问题,可能导致文件操作。
分析并调试漏洞程序,获得淹没返回地址的偏移在 passwordtxt 的第几个字节填伪造的返回地址2获得 buffer 的起始地址,并将;分类算法等分析漏洞模式等,然后通过一定人工监控及需求分析把有用的结果加入到模式库,模式库可以作为算法训练的结果反作用于。
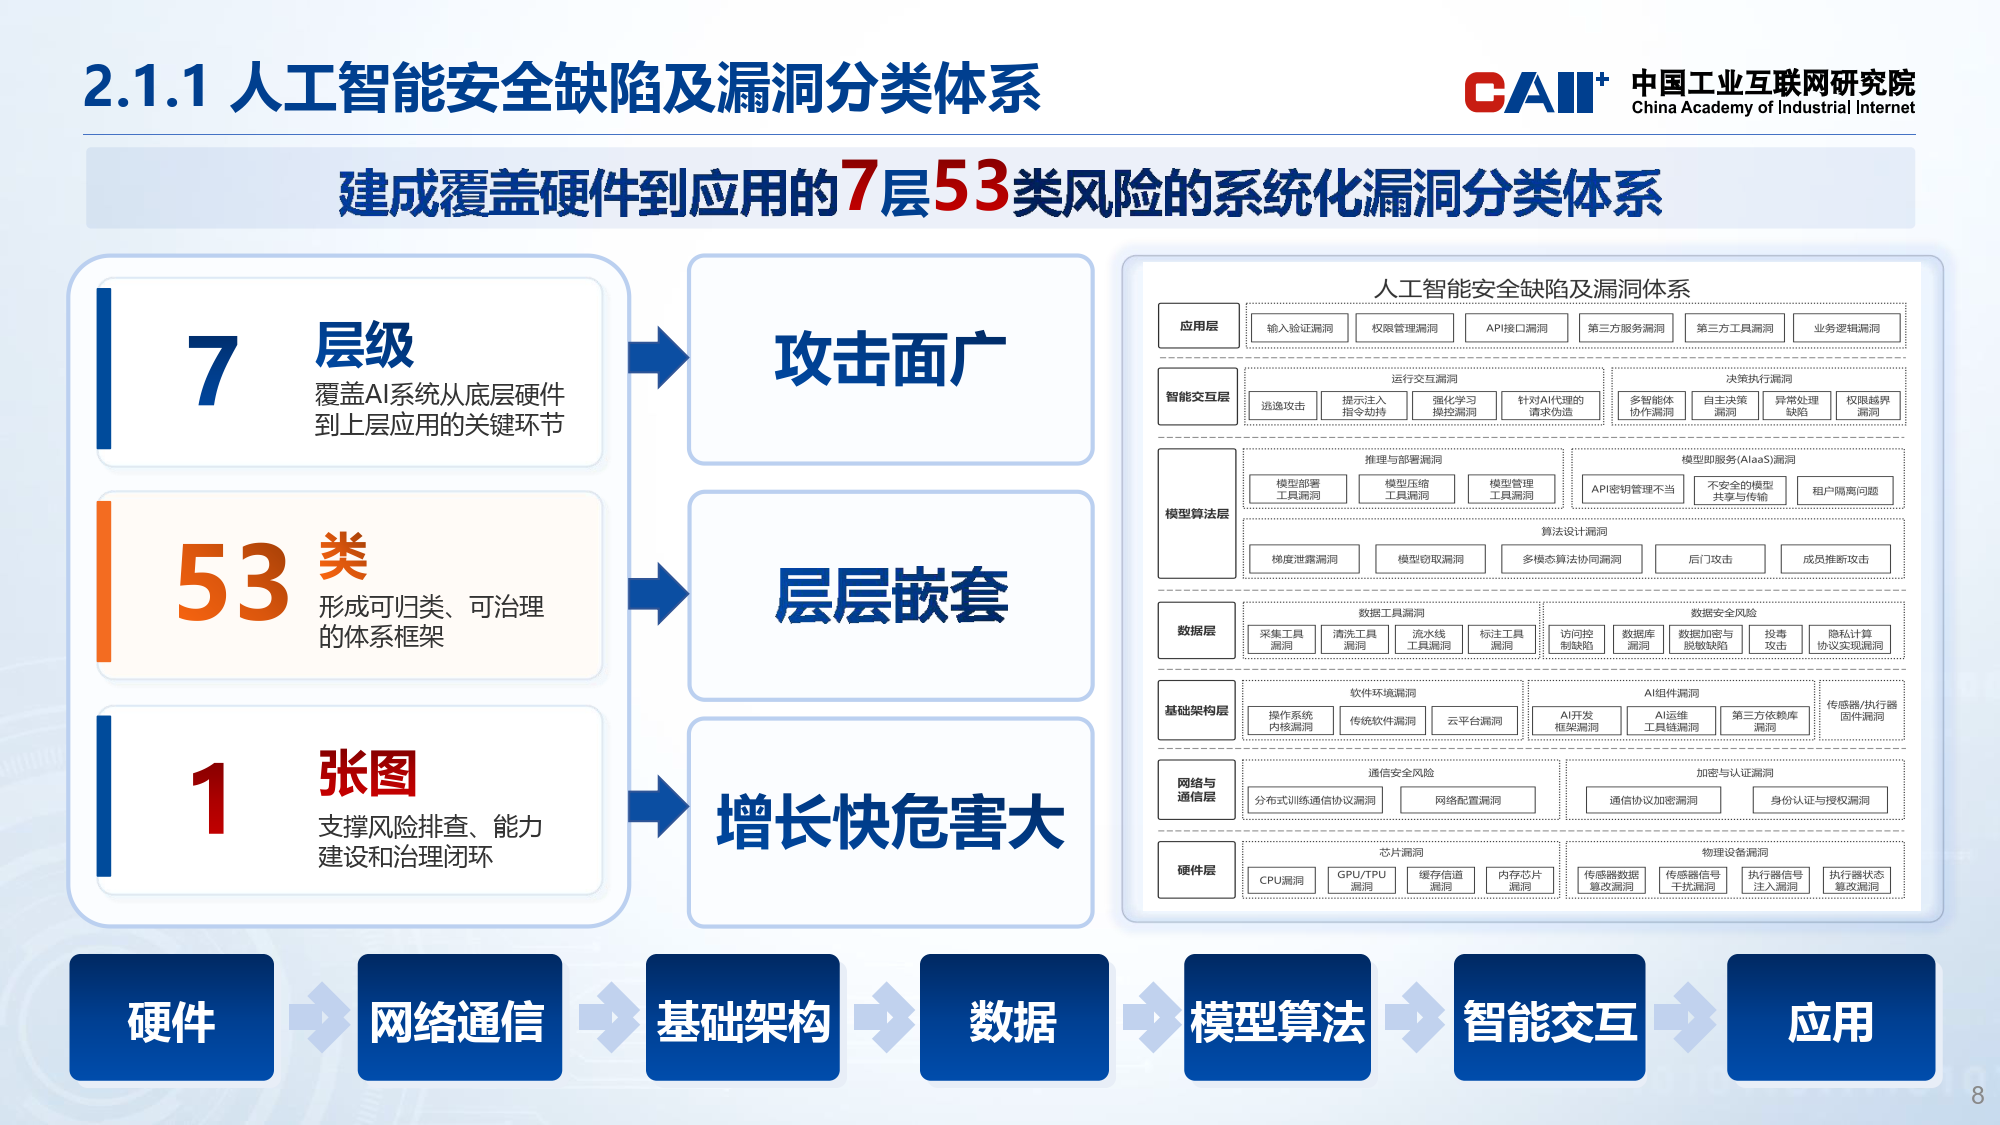
漏洞的分类需结合其根本原因和攻击方式,从攻击目标成因等维度可划分为以下主要类型1 系统级漏洞 定义针对操作系统数据库等底层系统的缺陷,通常因内核设计或组件实现存在安全缺陷导致典型案例缓冲区溢出攻击者通过超长输入覆盖内存关键区域,执行恶意代码如操作系统内核漏洞导致权限提升SQ。
软件漏洞复现与分析
1、软件缺陷是软件开发过程中的副产品,通常缺陷会导致软件产品在某种程度上不能满足客户需求因此,妥善处理软件中的缺陷是关系。
2、2验证码漏洞分类我们根据上面的描述,可以将验证码漏洞分为如下几类四验证码漏洞原理分析和复现1验证码暴力破解漏洞1。
3、软件所可信计算与信息保障实验室软件智能分析团队,聚焦数据流分析及应用,解决了现实场景中复杂软件漏洞挖掘与分析的系列关键。
4、二CWE标准的引入及其优势 CWE是由安全社区MITRE推出的常见软件安全漏洞列表,是业内相互沟通漏洞信息的通用标准之一MITRE同时也是CVECommon Vulnerabilities and Exposures,常见漏洞和暴露漏洞编号的运营组织,因此CWE标准在行业内具有广泛的认可度和影响力HackerOne在公告中解释,采用CWE漏洞分类标准。
软件漏洞叫什么
1、一漏洞总体情况漏洞数量与分类本月更新共公布79个漏洞,具体分类如下远程执行代码漏洞31个 特权。
2、网络安全漏洞管理简单来说就是一个识别分析补救或缓解和报告系统与软件安全威胁的过程漏洞评估需要定期进行,以评估现有。
3、漏洞战争软件漏洞分析精要系统全面深入!结合众多经典漏洞,深度剖析!腾讯科恩实验室吴石业内名家好评推荐!林桠。
4、标准分类该标准将软件漏洞划分为三类代码问题指软件源代码中存在的缺陷,如逻辑错误未处理的异常不安全的函数调用等这类漏洞可能直接导致程序崩溃或被恶意利用配置错误因系统或应用配置不当引发的漏洞,例如权限设置过宽默认。
5、漏洞库主要分为按漏洞类型数据来源数据格式与组织方式应用场景四个维度划分的多种类型,具体如下按漏洞类型分类 聚焦特定漏洞的库针对单一漏洞类型如SQL注入跨站脚本XSS命令注入等构建,内容深度和广度差异显著例如,部分库仅提供漏洞描述与概念验证POC,而高级库会深入分析成因。
6、社会工程用户是安全保证机制薄弱环节,安全意识薄弱会导致问题如黑客伪装客服骗取用户密码软件设计要教育引导用户进行安全操作漏洞的基本分类按形成原因 程序逻辑结构漏洞编程人员程序逻辑设计不合理或错误造成,如微软Windows 2000用户登录的中文输入法漏洞也可能是合法程序用途被黑客利用,如Winrar自。



评论